Программа
Финальная программа
Три дня SpacSec 2026: 59 докладов в девяти секциях, четыре пленарных доклада и два круглых стола. Выберите день, найдите аудиторию и раскройте секцию, чтобы увидеть доклады.
26–28 октября · Университет ИТМО
Расписание по дням
Всё время московское (МСК, UTC+3).
понедельник
26 октября
Открытие · Пленарные доклады 1–2 · Секции 1–3Кофе-брейк
Открытие конференции
Сандип Джоши, Игорь Котенко, Александр Менщиков, Андрей Ронжин
От оповещения к действию: обучение с подкреплением для автономной киберзащиты наземных и космических систем
Д-р Сандип ДжошиУниверситет Манипал, Джайпур, Индия
Председатель: Игорь Котенко
Метод анализа киберустойчивости блокчейн-платформ с самовосстановлением в условиях квантовых атак злоумышленников
Профессор Сергей Анатольевич ПетренкоНаучно-технологический университет «Сириус», Россия
Председатель: Игорь Котенко
Обед
Параллельные секции
Информационная безопасность критических инфраструктур и киберфизических систем
Председатели: Андрей Чечулин, Игорь Саенко
Список докладов7 — Секция 1
-
#67
On some aspects of trust monitoring in autonomous control systems
Alexander A. Grusho, Michael Zabezhailo and Victor Piskovski
Скачать слайды (PDF): On some aspects of trust monitoring in autonomous control systems -
#60
Adaptive Distributed Denial-of-Service Defense Using Behavioral Analysis and Machine Learning
Mikhail Mitrofanov, Alexander Kurakin and Nikolay Kramskoy
Скачать слайды (PDF): Adaptive Distributed Denial-of-Service Defense Using Behavioral Analysis and Machine Learning -
#31
Evaluation of Cyber Threat Detection Results in Energy Systems Based on Threat Intelligence and Digital Twin
Igor Kotenko, Igor Saenko, Evgenii Mityakov and Anton Loskutov
Скачать слайды (PDF): Evaluation of Cyber Threat Detection Results in Energy Systems Based on Threat Intelligence and Digital Twin -
#63
Rule-based approach to detect modifications on layers of 3D products
Aleksei Meleshko, Vasily Desnitsky and Igor Kotenko
Скачать слайды (PDF): Rule-based approach to detect modifications on layers of 3D products -
#3
Comparison of functional and information security requirements for Critical facilities
Ilya Livshitz
Скачать слайды (PDF): Comparison of functional and information security requirements for Critical facilities -
#58
Application of Zero Trust Architecture for Information Security of Large Language Models in Corporate Infrastructure
Oleg Lauta, Denis Mahov and Nikita Vasilev
Скачать слайды (PDF): Application of Zero Trust Architecture for Information Security of Large Language Models in Corporate Infrastructure -
#4
Ensuring operational audit of critical information infrastructure management systems
Ilya Livshitz
Скачать слайды (PDF): Ensuring operational audit of critical information infrastructure management systems
Безопасность больших языковых моделей, мультиагентных систем и генеративного ИИ
Председатели: Андрей Петровский, Мария Лапина
Список докладов7 — Секция 2
-
#15
Development of Information Security Policies Using Generative Artificial Intelligence (Large Language Models)
Elizaveta Lykova and Anatolii Minzov
Скачать слайды (PDF): Development of Information Security Policies Using Generative Artificial Intelligence (Large Language Models) -
#5
Adversarial Benchmarking of Long-Term Memory Security in LLM-Based Multi-Agent Systems
Artem Kolbeev, Andrei Petrovski and Igor Kotenko
Скачать слайды (PDF): Adversarial Benchmarking of Long-Term Memory Security in LLM-Based Multi-Agent Systems -
#23
Application of Large Language Models to Information Security Risk Assessment via Simulation Modelling
Alexey Nazyvaev and Anatoly Minzov
Скачать слайды (PDF): Application of Large Language Models to Information Security Risk Assessment via Simulation Modelling -
#70
A Decentralized Semantic Attestation Method for Protecting Multi-Agent LLM Systems from Cascading Adversarial Injections
Sergey Serko and Andrei Petrovski
Скачать слайды (PDF): A Decentralized Semantic Attestation Method for Protecting Multi-Agent LLM Systems from Cascading Adversarial Injections -
#152
Methods for Detecting Prompt Injection Attacks in LLM Applications
Sherzodjon Yarmatov, Oleg Sanamyan, Vitalii Lapin, Maria Lapina and Gleb Semenov
Скачать слайды (PDF): Methods for Detecting Prompt Injection Attacks in LLM Applications -
#61
Deterministic Defense Methods Against Probabilistic Attacks: A Study of the Ineffectiveness of Traditional Approaches to Securing Large Language Models
Mikhail Mitrofanov, Alexander Kurakin and Nikolay Kramskoy
Скачать слайды (PDF): Deterministic Defense Methods Against Probabilistic Attacks: A Study of the Ineffectiveness of Traditional Approaches to Securing Large Language Models -
#8
Trajectory-based cluster neighborhood analysis for detecting rare anomalous events caused by AI agent behavior
Oleg Sheluhin, Andrey Osin and Konstantin Khalizev
Скачать слайды (PDF): Trajectory-based cluster neighborhood analysis for detecting rare anomalous events caused by AI agent behavior
Анализ данных, машинное обучение и поддержка принятия решений
Председатели: Лев Уткин, Андрей Константинов
Список докладов7 — Секция 3
-
#9
Image Recognition in Role Learning Systems Based on Fuzzy Kolmogorov-Arnold Networks
Andrey Sukhanov and Sergey Kovalev
Скачать слайды (PDF): Image Recognition in Role Learning Systems Based on Fuzzy Kolmogorov-Arnold Networks -
#52
Analytic Unary Density Trees for Inspectable Anomaly Scoring
Andrei Konstantinov, Lev Utkin and Stanislav Kirpichenko
Скачать слайды (PDF): Analytic Unary Density Trees for Inspectable Anomaly Scoring -
#53
Attention-Based Estimation of Individual Causal Benefit Probabilities under Dose Variation
Lev Utkin, Andrei Konstantinov, Stanislav Kogan and Natalya Verbova
Скачать слайды (PDF): Attention-Based Estimation of Individual Causal Benefit Probabilities under Dose Variation -
#22
Context-Instrumental Data Distillation for Kubernetes Manifest Generation: Method and Experimental Evaluation
Andrey Kozachok, Anatoliy Bakaev, Aleksandr Kozachok, Shamil Magomedov and Artem Noev
Скачать слайды (PDF): Context-Instrumental Data Distillation for Kubernetes Manifest Generation: Method and Experimental Evaluation -
#62
Solving Applied Problems under Constraints Using Machine Learning Methods
Vladimir Muliukha, Aleksey Vostrov, Dmitrii Motorin, Vadim Glazunov and Mikhail Kurochkin
Скачать слайды (PDF): Solving Applied Problems under Constraints Using Machine Learning Methods -
#17
Adaptive Neural Ensemble for X-Ray Preprocessing in Clinical Decision Support Systems
Ilya Mishchenko and Anton Misnik
Скачать слайды (PDF): Adaptive Neural Ensemble for X-Ray Preprocessing in Clinical Decision Support Systems -
#19
Workload Analysis: Uncertainty and Multi-criteria
Alexandra Chudinova
Скачать слайды (PDF): Workload Analysis: Uncertainty and Multi-criteria
Кофе-брейк
Новые тренды в кибербезопасности
Модераторы: Сергей Петренко
Спикеры: Игорь Саенко, Евгений Абрамов, Алексей Вульфин, Илья Попов, Александр Менщиков
вторник
27 октября
Пленарные доклады 3–4 · Секции 4–6 · УжинРегистрация
Кофе-брейк
Методология и технологии проактивного управления граничными космическими вычислениями
Профессор Борис Владимирович СоколовСПб ФИЦ РАН, Россия
Председатель: Игорь Котенко
Многоуровневый структурированный подход к созданию цифровых водяных знаков: обзор и перспективы защиты мультимедийных данных
Профессор Сергей Валентинович БеззатеевУниверситет ИТМО, Россия
Председатель: Игорь Котенко
Обед
Параллельные секции
Обнаружение аномалий, вторжений и вредоносного ПО
Председатели: Олег Шелухин, Андрей Осин
Список докладов7 — Секция 4
-
#7
Cascade Model of Rare Multi-Label Anomalous Events in a Computer Network
Dmitriy Rakovskiy and Oleg Sheluhin
Скачать слайды (PDF): Cascade Model of Rare Multi-Label Anomalous Events in a Computer Network -
#11
Detecting Anomalies in Network Traffic Data and Its Graphical Representation Using Transformers
Maxim Gorda and Ksenia Zhernova
Скачать слайды (PDF): Detecting Anomalies in Network Traffic Data and Its Graphical Representation Using Transformers -
#20
System Call Chain Profiling of Containerized Applications for Security Regression Testing in CI/CD Pipelines
Konstantin Chebunin
Скачать слайды (PDF): System Call Chain Profiling of Containerized Applications for Security Regression Testing in CI/CD Pipelines -
#59
Comparative Analysis of Machine Learning Algorithms for Anomaly Detection in Time Series of User Activity in Corporate Systems
Sergei Sokolov, Denis Mahov and Viсtor Kochin
Скачать слайды (PDF): Comparative Analysis of Machine Learning Algorithms for Anomaly Detection in Time Series of User Activity in Corporate Systems -
#69
A Reproducible Evaluation Framework for Immune-Augmented Intrusion Detection
Anton Shilov, Andrei Petrovski and Igor Kotenko
Скачать слайды (PDF): A Reproducible Evaluation Framework for Immune-Augmented Intrusion Detection -
#148
Behavior-based Malware Detection in CAPEv2 Sandbox Using Deep Learning
Dmitry Levshun and Diana Levshun
Скачать слайды (PDF): Behavior-based Malware Detection in CAPEv2 Sandbox Using Deep Learning -
#145
Calibrating Evolutionary Game Payoffs from Malware Execution Traces: A Signature-Conditional Equilibrium Study on WinMET 2025
Tran Duc Le, Truong Duy Dinh, Igor Ushakov and Dinh Hai Nguyen
Скачать слайды (PDF): Calibrating Evolutionary Game Payoffs from Malware Execution Traces: A Signature-Conditional Equilibrium Study on WinMET 2025
Анализ атак, устойчивость и оценка моделей ИИ
Председатели: Евгения Новикова, Алексей Магазев
Список докладов7 — Секция 5
-
#25
Analysis of Attention Zone Shifts in a Medical Image Classifier Under FGSM Attack: A Comparative Study of Standard and Robust Models Using the Grad-CAM++ Method
Aleksei Shevchenko, Daniil Skaldin, Ilya Sokolov, Yuri Trofimov and Alexey Averkin
Скачать слайды (PDF): Analysis of Attention Zone Shifts in a Medical Image Classifier Under FGSM Attack: A Comparative Study of Standard and Robust Models Using the Grad-CAM++ Method -
#41
Approach to the evaluation of the AI model robustness to adversarial attacks
Evgenia Novikova and Aleksandr Sukhanov
Скачать слайды (PDF): Approach to the evaluation of the AI model robustness to adversarial attacks -
#66
An Enhanced Deep Ensemble Learning Approach for Accurate Phishing Website Detection
Jenefa J, Mary Anita E A, Vinodha D, Maria Lapina and Vitalii Lapin
Скачать слайды (PDF): An Enhanced Deep Ensemble Learning Approach for Accurate Phishing Website Detection -
#72
Beyond Accuracy: A Resource-Aware Comparative Evaluation of Machine Learning Models for Wearable Health Monitoring
Ansh Kaushik, Vimmi Malhotra and Divik Arora
Скачать слайды (PDF): Beyond Accuracy: A Resource-Aware Comparative Evaluation of Machine Learning Models for Wearable Health Monitoring -
#6
A Markov-Based Framework for Security Metrics and Optimal Defense Using CAPEC Attack Patterns and CVSS
Alexey Magazev, Valeria Gorohova, Yana Seryogina and Pavel Lozhnikov
Скачать слайды (PDF): A Markov-Based Framework for Security Metrics and Optimal Defense Using CAPEC Attack Patterns and CVSS -
#142
Robustness of Smart Grid Load Forecasting Models to Adversarial Attacks
Gleb Semenov, Maria Lapina, Amjad Gawanmeh, Vitalii Lapin and Oleg Sanamyan
Скачать слайды (PDF): Robustness of Smart Grid Load Forecasting Models to Adversarial Attacks -
#16
Investigating the Robustness of a Classifier for Texts Generated by LLMs to Automatic Paraphrasing
Nikita Kurganov
Скачать слайды (PDF): Investigating the Robustness of a Classifier for Texts Generated by LLMs to Automatic Paraphrasing
Кибербезопасность, соответствие требованиям и управление инцидентами
Председатели: Евгений Абрамов, Алексей Вульфин
Список докладов7 — Секция 6
-
#10
Ensuring Information Security of Systems with Integrated AI Technologies: A Comprehensive Approach to Security Auditing
Alena Stolnikova, Sergey Porshnev and Dmitry Khoroshkeev
Скачать слайды (PDF): Ensuring Information Security of Systems with Integrated AI Technologies: A Comprehensive Approach to Security Auditing -
#12
System Architecture for Legally Compliant Collection and Preprocessing of Digital Evidence in Incident Investigation
Maxim Gorda and Pavel Sharikov
Скачать слайды (PDF): System Architecture for Legally Compliant Collection and Preprocessing of Digital Evidence in Incident Investigation -
#40
Semantic Matching of Cybersecurity Requirements and Internal Policy Documents for Automated Compliance Assessment
Maxim Shamanaev and Alexey Filippov
Скачать слайды (PDF): Semantic Matching of Cybersecurity Requirements and Internal Policy Documents for Automated Compliance Assessment -
#54
Cyber threat intelligence data analysis system based on knowledge graphs
Alexey Vulfin, Andrey Lutskovich and Anastasia Kirillova
Скачать слайды (PDF): Cyber threat intelligence data analysis system based on knowledge graphs -
#55
Technology for the synthesis of constructive information protection
Pavel Sundeev
Скачать слайды (PDF): Technology for the synthesis of constructive information protection -
#57
Formalization of the semantic gap in projecting cyber threat models onto computational forensics tasks
Eugine Abramov and Margarita Knyazeva
Скачать слайды (PDF): Formalization of the semantic gap in projecting cyber threat models onto computational forensics tasks -
#68
An Approach to Ensuring Information Security of an Intelligent Control System for the Functioning of Tutoring Integrated Expert Systems: Integration of Simulation Modeling, Temporal Inference and Cognitive Engineering Methods
Galina Rybina and Andrey Grigoryev
Скачать слайды (PDF): An Approach to Ensuring Information Security of an Intelligent Control System for the Functioning of Tutoring Integrated Expert Systems: Integration of Simulation Modeling, Temporal Inference and Cognitive Engineering Methods
Кофе-брейк
Искусственный интеллект и кибербезопасность
Модераторы: Андрей Чечулин, Михаил Забежайло
Спикеры: Евгения Новикова, Дарина Окунева, Абдулхамид Бучаев
Ужин
среда
28 октября
Секции 7–9 · Закрытие · ЭкскурсияРегистрация
Кофе-брейк
Параллельные секции
Безопасность космических и беспилотных систем
Председатели: Борис Соколов, Илья Попов, Ольга Криворотко
Список докладов6 — Секция 7
-
#36
Model-based and algorithmic support for proactive control of distributed measurements and calculations performed by a multi-satellite constellation
Anton Baranov, Valerii Zakharov and Boris Sokolov
Скачать слайды (PDF): Model-based and algorithmic support for proactive control of distributed measurements and calculations performed by a multi-satellite constellation -
#51
Assessing the Degree of Autonomy of Unmanned Aerial Vehicles: Methodological Aspects and Fuzzy-Possibility Modeling
Alexandr Spesivtsev, Yuri Tilichko and Vasily Spesivtsev
Скачать слайды (PDF): Assessing the Degree of Autonomy of Unmanned Aerial Vehicles: Methodological Aspects and Fuzzy-Possibility Modeling -
#85
Large-scale agents cooperative attack-defense control in high-dimensional environments based on deep reinforcement learning
Olga Krivorotko, Nikolay Zyatkov, Ilya Markov, Anastasiia Murzina, Yakov Scherbina and Konstantin Pronin
Скачать слайды (PDF): Large-scale agents cooperative attack-defense control in high-dimensional environments based on deep reinforcement learning -
#14
Subjective Logic-based Trust and Reputation model for FANETs
Timofey Melnikov, Evdokiia Galkina and Ilya Popov
Скачать слайды (PDF): Subjective Logic-based Trust and Reputation model for FANETs -
#30
Numerical Optimization Method for Satellite Constellation Control in Area Surveying Problems Using a GPU-Accelerated Simulator
Pavel Chertovskikh, Andrey Boiko and Ilya Popov
Скачать слайды (PDF): Numerical Optimization Method for Satellite Constellation Control in Area Surveying Problems Using a GPU-Accelerated Simulator -
#93
Benchmarking Operational-Leak Risk in Open-Weight LLMs for Space and Counterspace Attacks
Mohd Adnan and Aasim Zafar
Скачать слайды (PDF): Benchmarking Operational-Leak Risk in Open-Weight LLMs for Space and Counterspace Attacks
Криптография, квантовые технологии, блокчейн и формальные методы
Председатели: Сергей Беззатеев, Анатолий Коробейников
Список докладов6 — Секция 8
-
#13
Analysis of the application of the Lenstra-Lenstra-Lovasz algorithm in lattice cryptosystems
Anatoly Korobeynikov
Скачать слайды (PDF): Analysis of the application of the Lenstra-Lenstra-Lovasz algorithm in lattice cryptosystems -
#49
Review of Synchronization Algorithms in Quantum Key Distribution Systems
Anton Pljonkin, Sandeep Joshi, Pradeep Kumar Singh and Gennady Veselov
Скачать слайды (PDF): Review of Synchronization Algorithms in Quantum Key Distribution Systems -
#56
Differential and Linear Cryptoanalysis Of The Kuznyechik’s Three Rounds
Evgeniya Ishchukova
Скачать слайды (PDF): Differential and Linear Cryptoanalysis Of The Kuznyechik’s Three Rounds -
#73
Formal Verification of a Typical Smart Contract for the Innochain Blockchain
Anastasija Krasnenkova
Скачать слайды (PDF): Formal Verification of a Typical Smart Contract for the Innochain Blockchain -
#91
Application of a Fail-Stop Signature Mechanism in Satellite Group Authentication
Andrei Golovanov, Anastacia Kiryanova and Sergey Bezzateev
Скачать слайды (PDF): Application of a Fail-Stop Signature Mechanism in Satellite Group Authentication -
#33
Improving the efficiency of response to information security incidents based on a hybrid mesh network architecture and blockchain technology
Igor Saenko, Vladislav Sheviakov, Vladimir Sadovnikov and Andrey Chechulin
Скачать слайды (PDF): Improving the efficiency of response to information security incidents based on a hybrid mesh network architecture and blockchain technology
Биометрическая безопасность и аутентификация
Председатели: Василий Десницкий, Виктория Коржук
Список докладов5 — Секция 9
-
#46
Robust ECG Biometric Authentication Using a Hybrid Deep Learning Model with Adaptive Beat Aggregation
Mohamed Azab and Viktoriia Korzhuk
Скачать слайды (PDF): Robust ECG Biometric Authentication Using a Hybrid Deep Learning Model with Adaptive Beat Aggregation -
#18
Artifact Synthesis for Robustness Assessment of Palm-Dorsal Vein Biometric Systems
Daria Goncharenko, Oleg Kravchenko, Pavel Mizinov and Dobroslav Egorov
Скачать слайды (PDF): Artifact Synthesis for Robustness Assessment of Palm-Dorsal Vein Biometric Systems -
#48
ECGAuthNet: A Segment-Adaptive CNN Architecture for Variable-Length ECG Biometric Authentication
Mohamed Azab and Viktoriia Korzhuk
Скачать слайды (PDF): ECGAuthNet: A Segment-Adaptive CNN Architecture for Variable-Length ECG Biometric Authentication -
#24
PAI on the skin's surface: A New Attack Vector for Dorsal Vein Biometrics
Pavel Mizinov, Dobroslav Egorov, Oleg Kravchenko and Natalia Konnova
Скачать слайды (PDF): PAI on the skin's surface: A New Attack Vector for Dorsal Vein Biometrics -
#50
Multimodal Biometric Authentication using Paired ECG and PPG Signals via a Multiple Beat Aggregation Algorithm
Mohamed Azab and Viktoriia Korzhuk
Скачать слайды (PDF): Multimodal Biometric Authentication using Paired ECG and PPG Signals via a Multiple Beat Aggregation Algorithm
Закрытие конференции
Обед
Экскурсия
Финальная программа · Обновлено 24 октября 2026
Пленарные доклады
Председатель всех четырёх пленарных заседаний — Игорь Котенко.
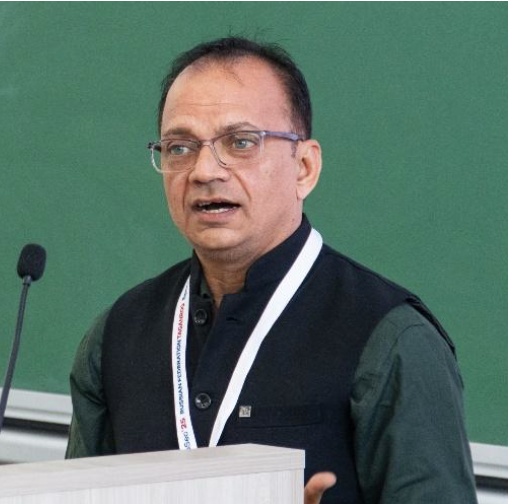
Д-р Сандип Джоши
Университет Манипал, Джайпур, Индия
От оповещения к действию: обучение с подкреплением для автономной киберзащиты наземных и космических систем
Скачать слайды (PDF): От оповещения к действию: обучение с подкреплением для автономной киберзащиты наземных и космических системАннотация
Специалисты по безопасности не в состоянии проанализировать каждое оповещение, а статические правила быстро устаревают в условиях противодействия адаптивным злоумышленникам. В данном докладе демонстрируется, как обучение с подкреплением (RL) позволяет системе обнаружения вторжений учиться на последствиях собственных действий. Благодаря этому система может принимать решения о том, что разрешить, на что выдать предупреждение, а что заблокировать, вместо того чтобы просто маркировать трафик. Доклад определяет место RL в стеке технологий безопасности наряду с ИИ, машинным обучением и глубоким обучением. Рассматриваются основные типы и разновидности этого подхода, достигнутые результаты, а также уязвимые места: методы обхода защиты (состязательные атаки) и разрыв между моделированием и реальными сетями. Далее внимание уделяется работе в условиях активного противодействия. На примере атаки на сеть KA-SAT в 2022 году и с учетом ограничений бортовых вычислительных мощностей показаны особенности защиты в космическом пространстве. Слушатели получат представление о поэтапном переходе от моделирования к автономным действиям, а также четкое понимание того, в каких областях технология RL уже готова к применению, а в каких — пока нет.
О докладчике: Д-р Сандип Джоши
Доктор Сандип Джоши — высококвалифицированный ученый и преподаватель, обладающий обширным опытом в сфере образования, научных исследований и академического администрирования. Он получил степени бакалавра (B.E.), магистра (M.Tech.) и доктора философии (Ph.D.) в области компьютерных наук и инженерии и в настоящее время возглавляет Центр инкубации «Atal» (Atal Incubation Centre) при Университете Манипал в Джайпуре (MUJ), Индия. Имея за плечами более 24 лет академической и административной деятельности, доктор Джоши занимал руководящие должности, в том числе заведующего кафедрой и заместителя директора по взаимодействию с общественностью (Society Connect). Он активно участвует в работе профессиональных сообществ, являясь старшим членом IEEE и членом ACM. Доктор Джоши сыграл ключевую роль в организации и проведении сессий на международных конференциях, а также внес значительный вклад в проведение серий конференций ICCT и SpacSec.
Научная деятельность доктора Джоши включает более 60 публикаций в авторитетных международных журналах и материалах конференций. Сфера его научных интересов охватывает вопросы безопасности, компьютерных сетей и облачных вычислений. Он выступал в качестве приглашенного редактора журнала IJCS (индексируемого в базе Scopus издательством Taylor & Francis) и рецензировал множество научных статей для высокорейтинговых журналов и конференций.
Будучи востребованным докладчиком, доктор Джоши выступал на таких престижных мероприятиях, как Международная конференция по информационным системам в Перу и Глобальная конференция по искусственному интеллекту и его приложениям (GCAIA 2020) в Индии. Он представлял результаты своих исследований на международных форумах в США, Японии, Италии, Норвегии, на Кипре, в Марокко и Камбодже.
Помимо академической деятельности, доктор Джоши уделяет большое внимание социальному развитию и вопросам экологической устойчивости. Он активно участвует в инициативах, направленных на совершенствование образования, развитие инноваций и защиту окружающей среды. Его вклад в науку, образование и общественную деятельность снискал ему репутацию авторитетного лидера в области компьютерных наук и инженерии.
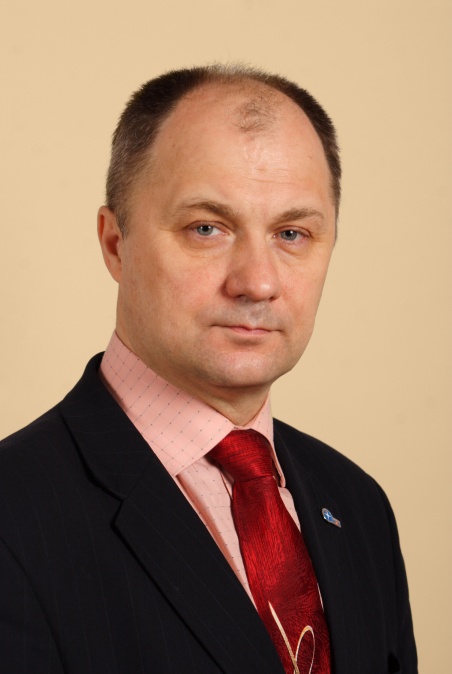
Профессор Борис Владимирович Соколов
СПб ФИЦ РАН, Россия
Методология и технологии проактивного управления граничными космическими вычислениями
Скачать слайды (PDF): Методология и технологии проактивного управления граничными космическими вычислениямиАннотация
В докладе показано, что ранее разработанный в СПИИРАН научно-методический подход к синтезу технологий и программ проактивного управления информационными процессами в промышленном Интернете вещей можно успешно трансформировать к организации граничных космических вычислений (ГКВ), являющихся частным вариантом организации космических вычислений (КВ), которые включают в себя взаимосвязанные процессы приема, передачи, обработки, хранения данных, информации и знаний непосредственно с использованием космических аппаратов (КА) и космических центров обработки данных (ЦОД), а также межспутниковых телекоммуникационных каналов связи (МТКС), традиционно используемые в настоящее время для передачи необработанных («сырых») данных и информации потребителям на Земле. В докладе проведен анализ современного состояния исследований и разработок в данной области, приводятся сведения о фундаментальных и прикладных научных результатах в области проактивного управления ГКВ, полученными в СПИИРАН.
О докладчике: Профессор Борис Владимирович Соколов
Заслуженный деятель науки РФ, дтн профессор Борис Владимирович Соколов, главный научный сотрудник СПИИРАН - СПб ФИЦ РАН, дважды Лауреат премии Правительства РФ в области науки и техники. Является основателем нового научного направления в области автоматизации процессов управления сложными техническими объектами, связанного с комплексным описанием и исследованием процессов адаптивного структурно-функционального синтеза и управления развитием самоорганизующихся информационных систем в критических приложениях. Он включен в перечень выдающихся ученых международного научного портала Research.com по направлению Engineering and Technology - https://research.com/u/boris-sokolov, автор 5 учебников, 7 монографий, более 850 научных статей, трудов и докладов, им подготовлено 16 кандидатов технических наук и 5 докторов технических наук.

Профессор Сергей Анатольевич Петренко
Научно-технологический университет «Сириус», Россия
Метод анализа киберустойчивости блокчейн-платформ с самовосстановлением в условиях квантовых атак злоумышленников
Скачать слайды (PDF): Метод анализа киберустойчивости блокчейн-платформ с самовосстановлением в условиях квантовых атак злоумышленниковАннотация
В настоящее время отсутствуют формализованные методы количественной оценки киберустойчивости функционирования критических цифровых платформ «Экономики данных» к квантовым атакам злоумышленников. Разработка таких методов и методик позволяет количественно оценить влияние квантовых технологий на различные компоненты упомянутых цифровых платформ, определить метрики устойчивости этих цифровых платформ, и спрогнозировать сроки возможной компрометации соответствующих криптографических примитивов с учетом возможностей современных квантовых вычислителей. В докладе предложен и обоснован оригинальный авторский метод анализа киберустойчивости критических цифровых платформ «Экономики данных» с возможностью самовосстановления на основе ИИ. Ключевые тезисы выступления: представление оригинальной математической модели устойчивости функционирования критических цифровых платформ «Экономики данных» на примере национальных блокчейн-систем, учитывающей различные векторы компьютерных атак злоумышленников (как известных, так и новых квантовых атак); рассмотрение авторской методологии оценивания квантовой устойчивости функционирования упомянутых цифровых платформ, основанной на анализе квантовых угроз безопасности информации, уязвимостей и квантовых рисков безопасности; обсуждение алгоритмов оценивания криптографической стойкости криптопримитивов критических цифровых платформ «Экономики данных» на примере национальных блокчейн-систем на основе авторских модификаций квантовых алгоритмов Шора и Гровера; предложение авторской схемы приближенного квантового преобразования Фурье (AQFT) для оценки возможности компрометации криптографических примитивов названных цифровых платформ; рекомендации по самовосстановлению объектов защиты информации на основе технологии ИИ. В докладе впервые рассматриваются и обосновываются оригинальные формализованные методы количественной оценки устойчивости функционирования критических цифровых платформ «Экономики данных» к квантовым атакам злоумышленников на примере национальных блокчейн-систем. Исследование выполнено за счет Гранта Российского научного фонда №25-11-20037, https://rscf.ru/project/25-11-20037/
О докладчике: Профессор Сергей Анатольевич Петренко
Петренко Сергей Анатольевич, доктор технических наук, профессор, руководитель группы, Научный центр информационных технологий и искусственного интеллекта, Научно-технологический университет «Сириус», Федеральная территория «Сириус», Россия. Он является конструктором ряда национальных систем информационной безопасности критически важных информационных объектов: трех национальных центров мониторинга угроз информационной безопасности и двух ситуационно-кризисных центров (СКЦ); трех операторов специальных услуг в области информационной безопасности MSSP (Managed Security Service Provider) и MDR (Managed Detection and Response Services) и двух виртуальных доверенных оператора связи MVNO; более 10 государственных и корпоративных сегментов Системы обнаружения, нейтрализации и предупреждения компьютерных атак (СОПКА); пяти центров мониторинга угроз информационной безопасности и реагирования на инциденты информационной безопасности CERT (Computer Emergency Response Team) и CSIRT (Computer Security Incident Response Team) для промышленного интернета IIoT/IoT и АСУ ТП. Он руководитель государственной научной школы «Математическое и программное обеспечение критически важных объектов Российской Федерации», научный редактор журнала «Конфидент. Защита данных», входит в состав руководства Межрегиональной общественной организации «Ассоциация руководителей служб информационной безопасности» (АРСИБ), а также независимой некоммерческой организации «Российский союз ИТ-директоров» (СОДИТ). Автор и соавтор 17 монографий и более 750 статей по вопросам информационной безопасности. В 2024 году награжден премиями «Большой ЗУБР» и «Золотой ЗУБР» за вклад в реализацию национальных проектов Российской Федерации в области информационной безопасности.
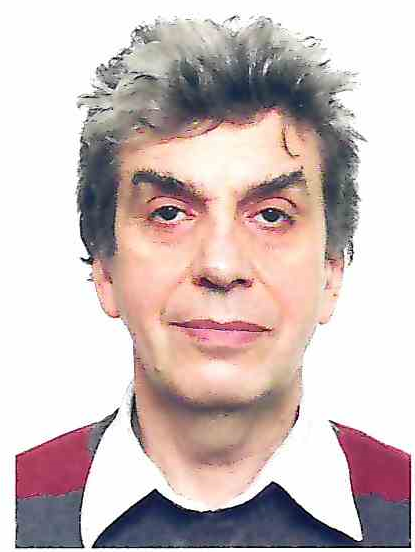
Профессор Сергей Валентинович Беззатеев
Университет ИТМО, Россия
Многоуровневый структурированный подход к созданию цифровых водяных знаков: обзор и перспективы защиты мультимедийных данных
Скачать слайды (PDF): Многоуровневый структурированный подход к созданию цифровых водяных знаков: обзор и перспективы защиты мультимедийных данныхАннотация
Создание цифровых водяных знаков (DWM) — эффективный и хорошо известный подход к защите мультимедийных данных. Технологии DWM основаны на методах встраивания информации, которые позволяют добавлять определенную информацию в исходные мультимедийные объекты для их защиты. В настоящее время в области защиты данных и, в частности, в области защиты мультимедийных данных обсуждается ряд методов видимого и невидимого встраивания информации. Рассматривается задача как повышения эффективности внедрения невидимых данных DWM путем совместного построения многоуровневой структуры контейнера, построения соответствующих кодов, исправляющих ошибки во взвешенной метрике и реализации этих подходов для различных методов внедрения информации, таких как встраивание водяных знаков в цифровые мультимедийные данные, вычисление фингерпринта для цифровых изображений и безопасное сжатие. Также обсуждается, как этот многоуровневый структурированный подход может быть использован при решении вопросов информационной безопасности в области технологий искусственного интеллекта.
О докладчике: Профессор Сергей Валентинович Беззатеев
Сергей Валентинович Беззатеев получил диплом инженера-системотехника в Ленинградском институте аэрокосмического приборостроения, в 1980 году. В 1987 году он получил степень кандидата технических наук в области теории информации в Ленинградском институте аэрокосмического приборостроения, а в 2011 году степень доктора технических наук по теории информации в Санкт-Петербургском университете аэрокосмического приборостроения. С 1980 по 1993 год он работал в Институте аэрокосмического приборостроения. В 1993-1995 годах являлся научным сотрудником Университета Нагойя, Япония, где он работал в лаборатории профессора Есихиро Ивадари. С 1995 года был доцентом кафедры информационных технологий и информационной безопасности Государственного университета аэрокосмического приборостроения (ГУАП). С 2004 по 2007 год руководитель проекта в Совместной лаборатории Самсунг-ГУАП по информационной безопасности в беспроводных сетях. С 2010 года профессор и заведующий кафедрой информационной безопасности в ГУАП. В 2013 году получил грант NordSecMobile 2013, и работал в Норвежском университете науки и технологий (NTNU) и Тартуском университете. С 2017 года он также является профессором и директором лаборатории криптографических методов обеспечения безопасности в Университете ИТМО. В 2022 году получил звание почетного работника образования Российской Федерации. Его основные научные интересы включают информационную безопасность, теорию кодирования и криптографию.
26–27 октября · 16:30
Круглые столы
Две модерируемые дискуссии 26 и 27 октября, 16:30–18:00, ауд. 306. Обе проходят на русском языке.
Пн, 26 октября · 16:30–18:00 · ауд. 306
Новые тренды в кибербезопасности
Как квантовые технологии и искусственный интеллект меняют ландшафт кибербезопасности и какие фундаментальные и поисковые исследования нужны уже сегодня.
- Модератор
-
- Сергей Петренко НТУ «Сириус»
- Спикеры
-
- Игорь Саенко СПб ФИЦ РАН
- Евгений Абрамов ЮФУ
- Алексей Вульфин УУНиТ
- Илья Попов Университет ИТМО
- Александр Менщиков Университет ИТМО
Регламент
- 16:30–16:45Вступительное слово Сергея Петренко «Новые вызовы и угрозы кибербезопасности»
- 16:45–17:00Блок 1. Современные тренды кибербезопасности
- 17:00–17:15Блок 2. Квантовая и постквантовая кибербезопасность
- 17:15–17:30Блок 3. Применение технологий ИИ в кибербезопасности
- 17:30–17:45Блок 4. Мониторинг и операционное управление ИБ (SOC, MSSP, CERT, CIRT)
- 17:45–18:00Вопросы аудитории, подведение итогов
Вт, 27 октября · 16:30–18:00 · ауд. 306
Искусственный интеллект и кибербезопасность
Как искусственный интеллект меняет противостояние атакующих и защитников, какие технологии уже доказали эффективность и что это значит для специалистов по информационной безопасности.
- Модераторы
-
- Андрей Чечулин СПб ФИЦ РАН
- Михаил Забежайло ФИЦ ИУ РАН
- Спикеры
-
- Евгения Новикова СПбГЭТУ «ЛЭТИ»
- Дарина Окунева «Газинформсервис»
- Абдулхамид Бучаев Альфа-Банк, Университет ИТМО
Регламент
- 16:30–16:45Вступительное выступление Андрея Чечулина «ИИ в кибербезопасности: инструмент защиты, средство атаки и объект исследования»
- 16:45–17:10Блок 1. Технологии и угрозы
- 17:10–17:30Блок 2. Практика и внедрение
- 17:30–17:50Блок 3. Специалисты и будущее
- 17:50–18:00Вопросы аудитории, подведение итогов